 注册
 登录控制台


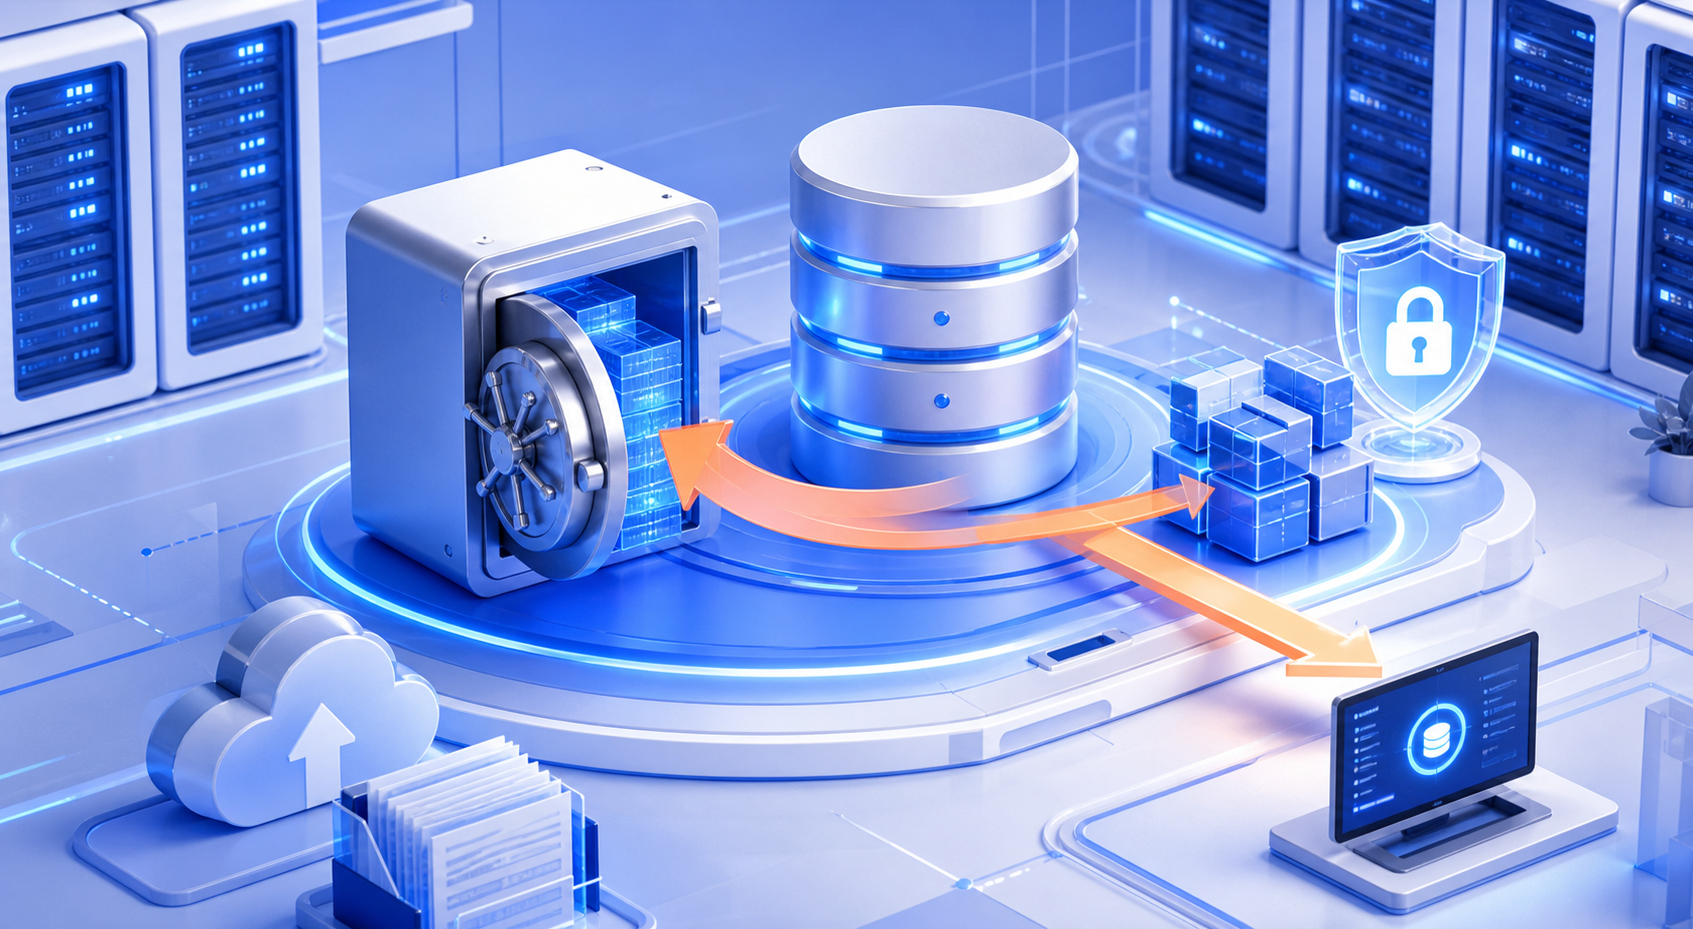
导读:备份不是“有一份文件”就算完成。真正可靠的备份体系,需要能在服务器故障、误删、程序被篡改、数据库损坏甚至勒索攻击后恢复业务。本文整理一套适合中小型网站的备份恢复演练思路,重点关注可恢复性,而不是单纯追求备份数量。
一、先区分需要备份的对象
网站备份通常包括三类内容:程序文件、数据库、配置与证书。程序文件包含网站代码、上传目录、主题插件和用户附件;数据库保存文章、订单、用户、权限等动态数据;配置与证书则包括 Nginx/Apache 配置、计划任务、环境变量、SSL 证书和安全规则。只备份网站目录而忽略数据库,恢复后往往无法正常运行;只导出数据库而忽略上传目录,图片和附件会大量丢失。
二、采用 3-2-1 思路设计备份
一个更稳妥的备份策略,可以参考 3-2-1 原则:至少保留三份数据,存放在两种不同介质,其中一份离线或异地保存。对网站来说,可以将本机快照、对象存储备份、异地服务器同步结合起来。需要注意的是,本机备份虽然恢复速度快,但如果服务器被入侵或磁盘损坏,本机备份也可能一起失效。
- 数据库建议按日备份,并保留最近 7 到 30 天版本。
- 上传目录可根据变化频率做增量同步,减少带宽和存储成本。
- 关键配置文件在每次改动前后都应保存版本。
提醒:如果备份账号拥有删除历史备份的权限,一旦主机被入侵,攻击者也可能清理备份。建议为备份仓库开启版本控制、对象锁或最小权限访问。
三、恢复演练要按真实故障来做
很多站点从未真正恢复过备份,直到事故发生才发现压缩包损坏、数据库字符集不一致、附件路径错误或备份缺少关键配置。建议每季度做一次恢复演练:准备一台测试服务器,按文档从零恢复网站目录、数据库、运行环境和域名配置,并记录每一步耗时。演练完成后,要验证登录、文章详情、图片展示、支付回调、邮件发送等核心功能。
- 随机选择一个历史备份版本,而不是只选最新备份。
- 在隔离测试环境恢复,避免覆盖线上数据。
- 记录恢复时间目标 RTO 和可接受数据丢失 RPO。
- 将演练中发现的缺失文件、权限问题和配置差异补进备份清单。
四、面对勒索攻击时要保护备份完整性
勒索攻击的风险不只在于加密线上文件,还在于攻击者可能尝试删除备份、篡改计划任务或替换恢复包。因此,备份系统应尽量与业务系统隔离。备份任务使用专用账号,权限只允许写入必要路径;备份仓库开启版本保留;重要备份不要长期挂载在生产服务器上。恢复前,还应先确认程序文件是否存在后门,避免把被篡改的代码重新上线。
关键建议:备份恢复文档应包含负责人、备份位置、解压命令、数据库导入方式、权限修复命令和验证清单。事故发生时,清晰的文档比临时回忆更可靠。
五、日常检查不要只看任务是否执行
计划任务显示成功,并不代表备份可用。日常巡检应检查备份文件大小是否异常、压缩包是否能解压、数据库导出是否完整、远端同步是否成功、存储空间是否接近上限。对于业务更新频繁的网站,可以增加备份完成后的校验步骤,例如生成校验值、统计表数量、抽查最新文章或订单记录。
总结:可靠的备份体系要能经得起恢复演练。只有确认“备份能找到、能解压、能导入、能启动、能验证”,才算真正具备事故恢复能力。八彩云技术文档持续整理云服务器、建站安全和网络安全相关实践,帮助网站在日常运维中降低数据风险。